

Claude 新账号安全使用与防封指南(macOS 进阶干货版)
适用场景:合法合规注册/购买的新账号长期日常使用。
核心目标:痕迹归零 + 网络纯净 + 画像自洽 + 熔断防裸奔(fail-closed)
使用说明:本指南主要面向 macOS 环境;建议按步骤依次完成,切勿跳步。
零、核心认知:平台风控到底在抓什么?
很多人在新账号被封后容易陷入过度焦虑,去反复刷一些第三方的“环境检测网站”。其实风控模型对不同信号的权重完全不同,先理清两类信号,才能抓大放小:
信号类型 具体指标 权重与后果 处理策略
🔴 硬指标(决定性) 出口 IP 滥用度、黑卡支付、频繁大额调用/批量代刷、网络突发直连 极高(直接封号) 必须做满:选用稳定纯净出口,配置防火墙熔断
🟡 软信号(环境特征) 界面语言(中文)、中文字体、系统时区 中/低(辅助评分) 挑成本最低的改:时区改新加坡,语言和字体保留即可
核心原则:把“硬指标”做扎实,用最低成本抹平“软信号”(如无痛切换时区),切忌因噎废食将整个系统语言切成英文。
第一步:本机旧环境彻底清理(防历史关联)
如果此设备曾登录过被限制或被封禁的旧账号,系统缓存与钥匙串会残留设备特征和历史登录凭据。
1. 退出并清理客户端缓存
先按 ⌘ + Q 完全退出 Claude 桌面端,随后在终端中执行清理命令(已做通用路径处理):
2. 清理系统钥匙串(最易遗漏的一步)
仅删本地文件夹无法清除存放在系统钥匙串里的敏感 Token,需要在终端运行以下命令:
3. 清理浏览器中的站点痕迹
桌面端登录通常会调起默认浏览器做 OAuth 认证,因此浏览器的残留同样会暴露旧账号痕迹:
Chrome / Edge / Brave:进入「设置」→「隐私设置和安全性」→「清除浏览数据」,时间范围选“所有时间”,勾选“Cookie 及其他网站数据”。
Safari:进入「偏好设置/设置」→「隐私」→「管理网站数据」,搜索 claude 和 anthropic 并全部移除。
⚠️ 注意:若你此前配置过 ~/.claude(如使用第三方 API 中转的 Claude Code 配置文件),请勿盲目删除该目录,它与官方 Web 网页版是两套体系。
第二步:网络出口选择与纯净度校验
IP 出口是风控评估中最关键的“硬指标”。
网络类型:优先选择原生 ISP(住宅/优质商业宽带),避开公共数据中心(机房 IDC IP 往往被大批量注册滥用)。
稳定性:账号的常驻网络画像具有连续性,严禁频繁更换不同国家或不同服务商的节点。
很多人误以为“浏览器查出来 IP 没问题就万事大吉”,但客户端或命令行工具有可能走不同的路由链路,务必两端同时验证:
可在浏览器中打开通用检测页面验证纯净度(如
cleanip.io/claude
ippure.com/claude.html
https://ippure.com/claude.html
))。检测通过后,请固定使用此节点,不要反复横跳测试。
第三步:时区与地区优化(零成本高收益方案)
为什么推荐将系统时区调整为新加坡(Asia/Singapore)?
同在 UTC+8:新加坡与北京时间分秒不差,完全不影响你的本地日历、日程提醒与会议时间。
画像完全自洽:“简体中文系统语言 + 新加坡时区/地区”,符合正常海外华人用户的设备习惯。
避开敏感标签:部分风控规则会对特定地理时区标签进行重点核查,更换为合规地区即可抹平该项差异。
关闭自动定位时区:打开「系统设置」→「通用」→「日期与时间」,务必关闭“使用当前位置自动设定时区”(否则联网后会自动恢复原地区)。
修改地区:在「系统设置」→「通用」→「语言与地区」中,将“地区”改为“新加坡”;首选语言保持“简体中文”不变即可。
第四步:配置 pf 防火墙熔断(fail-closed 防裸奔)
这是全套方案中技术含金量最高、防护效果最好的一步。
1. 为什么要配置熔断?
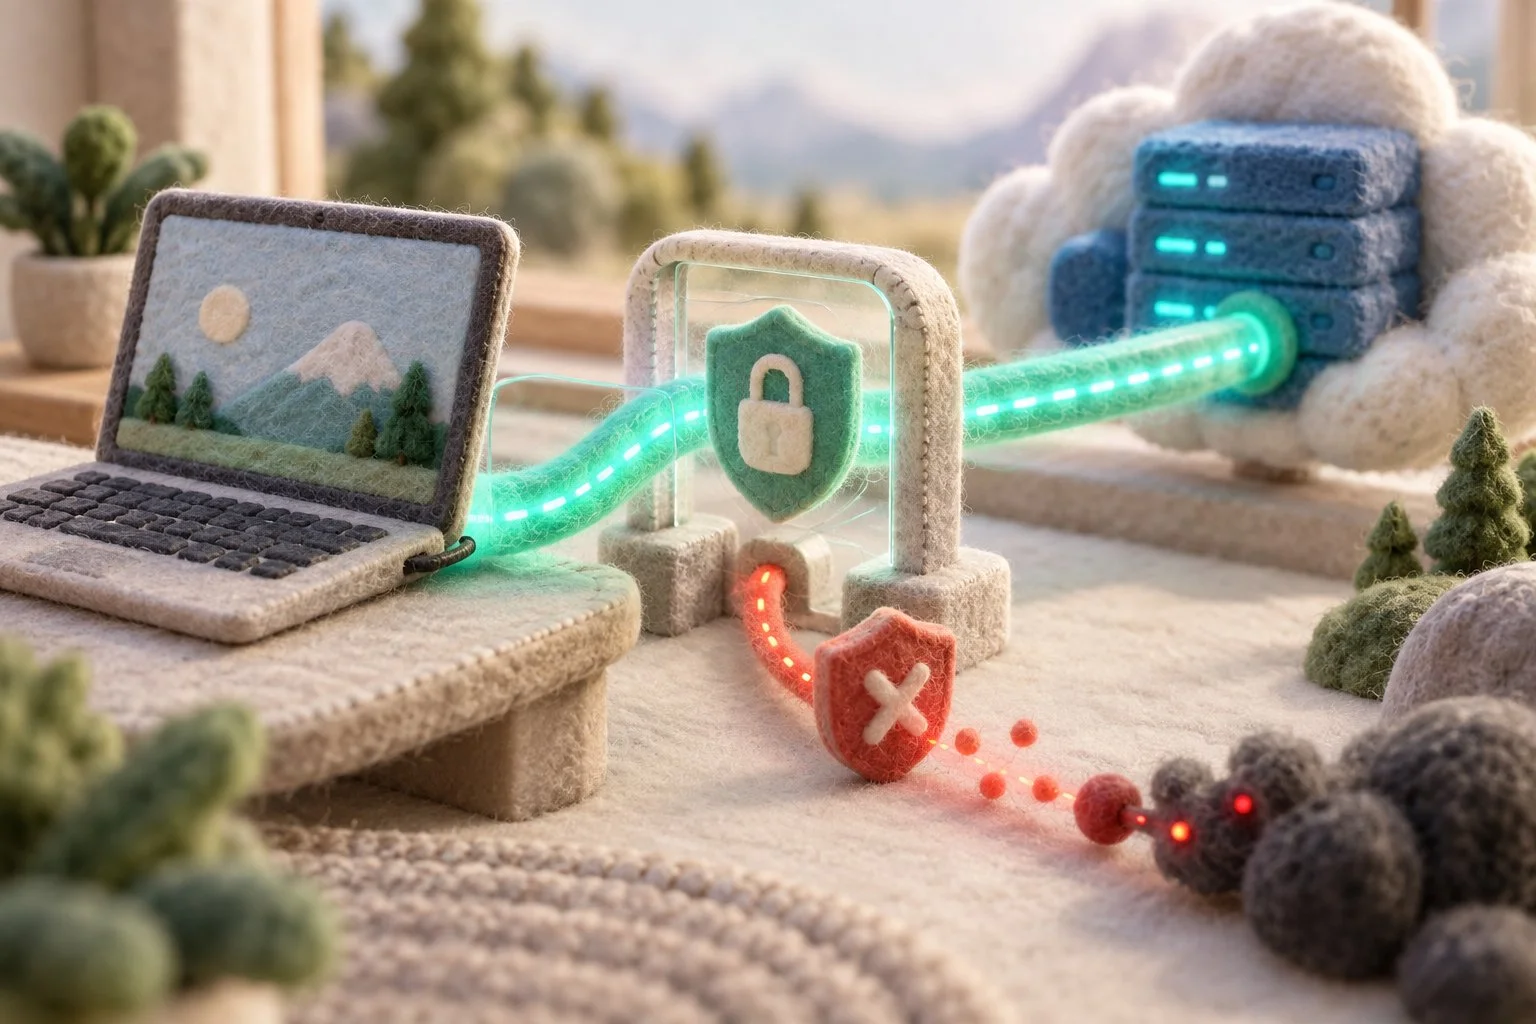
日常使用中最大的隐患是:当代理软件崩溃、闪退或断开重连时,系统网络会悄悄自动降级为“直连模式”。此时你的真实 IP 瞬间暴露给服务器。
fail-closed(故障闭锁)原理:利用 macOS 原生底层防火墙(pf),规定只要目标地址是 Claude/Anthropic 服务器,就只允许经由专用虚拟网卡出口(如代理 TUN 网卡)访问;一旦代理离线,流量直接被丢弃(超时拦截),绝不允许通过物理网卡裸连。
2. 自动化配置脚本(已全面脱敏)
以下脚本已做通用化封装,通过环境变量动态获取真实用户目录,无需手动修改任何配置。
在终端中依次创建并执行以下流程:
mkdir -p ~/.claude-guard
② 编写 IP 定期更新解析脚本
创建 ~/.claude-guard/claude-guard.sh:
③ 编写防火墙规则(pf-anchor.conf)
创建 ~/.claude-guard/pf-anchor.conf(注:常见的 TUN 虚拟网卡一般为 utun*,此处放行 utun+ 适配所有 TUN 虚拟接口):
④ 编写开机自启守护配置(com.claude.guard.plist)
编写通用安装脚本并以管理员身份加载:
3. 验收防护效果(仅需 30 秒)
正常状态测试:保持网络代理(TUN 模式)开启,终端运行:
预期结果:正常返回 HTTP/2 200 或 302 重定向。
熔断脱机测试:完全退出代理软件,再次运行上述命令:
预期结果:请求在超时后直接报错退出(Connection timed out),页面打不开——证明真实 IP 得到了 100% 保护。
💡 排查/应急口令:若遇异常需临时关闭系统防火墙,执行 sudo pfctl -d;恢复防护执行 sudo pfctl -e。
第五步:移动端(iPhone / Android)避坑指南
许多新号被封,问题往往不在电脑端,而是出在手机端。
为什么手机端风险极大?
iOS 等移动系统具有后台应用刷新机制。若手机代理软件在后台重连或被系统内存清理杀掉,而 Claude App 恰好在后台刷新,你的真实 IP 会瞬间裸连上报。
最稳方案(强烈建议):手机端不装、不登录官方 App。让账号唯一运行在已搭建好防火墙的 Mac 电脑上,出口唯一、硬件唯一。
刚需方案(次选):若必须在手机上使用,务必配置客户端的 按需连接(On-Demand) 模式,确保 VPN 隧道断开时直接切断 Claude 域名通信,且手机使用的节点 IP 尽量与电脑端保持归属地一致。
第六步:登录与长期账号运维纪律
完成上述配置后,正式登录新号并保持以下使用习惯:
启动桌面客户端,界面应当显示全新的初始化指引(如出现“Get Started”,说明痕迹已清理彻底)。
点击登录并调起浏览器认证,务必仅使用你的合规新邮箱进行登录。
2. 日常使用“红线”纪律
🔴 切忌顶格刷满额度:新账号在初期如果每次对话都把配额用至上限,极易触发商业滥用审查模型。
🔴 切忌长期闲置死号:新号开通后,建议有节奏地进行日常提问与使用,避免“注册/订阅后一个月毫无使用记录”,被判定为号贩子囤号。
🔴 遇到安全拒绝不要“换皮硬冲”:如果模型对某个问题触发了安全拒绝(Safety Refusal),不要短时间内变换花样连续试探越狱,应更换常规话题正常使用。
🟢 保持固定出口:牢记账号的常驻网络特征,不要随意更换代理节点国家或服务商。
[ ] 本机旧缓存与钥匙串凭据已彻底清空(rm + security delete)
[ ] 浏览器 Claude 相关 Cookie 已清理
[ ] 终端与浏览器出口 IP 一致,纯净度合格,固定节点使用
[ ] 系统时区设为 Asia/Singapore,关闭了“根据位置自动设定时区”
[ ] pf 防火墙熔断脚本已生效,断开代理后访问自动超时,无裸连风险
[ ] 移动端未登录,或已妥善配置防后台泄漏机制
遵循以上链路配置,即可在不泄露个人机器敏感隐私的前提下,构建出干净、稳定、闭环的安全使用环境。
暂无评论内容